


Это вторая статья из цикла статей про безопасность 3CX. В ней мы обсудим опасную ситуацию, при которой возможны неавторизованные звонки за ваш счет. В первой статье Не станьте жертвой хакеров – 1. Сложные учетные данные мы обсуждали риски использования слабых учетных данных SIP добавочного номера. Теперь мы поговорим о типичных действиях хакеров после взлома – “бесплатных” звонках за ваш счет через ваши SIP-транки.
Конечная цель хакеров
После того, как мошенники получили доступ к добавочному номеру или SIP-устройству (телефону, шлюзу), они обычно ждут наступления ночи или выходных. Когда в офисе никого нет, они пробуют звонить на различные международные направления. Когда обнаружено открытое направление, они делают на него огромное количество звонков. Так выглядит телефонное мошенничество – фрод.
На номерах, куда делаются вызовы, подключены поддельные премиальные сервисы. Звонки попадает на IVR с каким-то записанным сообщением и удерживаются на нем максимально долго. Но какой в этом смысл?
Все просто – хакеры на этом зарабатывают. Они сами создают эти IVR у провайдеров, специализирующихся на подобных сервисах. При этом фродеры получают комиссию за каждый соединенный вызов или за минуту “разговора”. При подключении к премиум-сервису ваш оператор связи автоматически оплачивает указанную сумму провайдеру премиум-сервиса. В свою очередь, провайдер выплачивает комиссию владельцу сервиса (хакеру).
А затем, в конце месяца, ваш оператор выставляет вам огромный счет за премиум-звонки – когда уже слишком поздно что-то предпринять!
Неавторизованные звонки – немного подробностей
Этот тип мошенничества называется International Revenue Share Fraud (IRSF) и используется в телекоме последние 30 лет. Но с распространением VoIP и современной автоматизации, это мошенничество вышло на индустриальный уровень. Убытки от него исчисляются миллиардами. Ассоциация Communications Fraud Control Association (CFCA) называет его самым популярным типом телефонного мошенничества с оборотом в 11$ миллиардов в 2025 г., и этот оборот удвоился за последние 5 лет.
Короче говоря, если ваша система стала жертвой фрода, ожидайте огромный счет – тысячи а то и десятки, сотни тысяч.
Что приводит к мошенническим звонкам?
Кратко говоря, это сочетание различных факторов и плохих практик, которые мы далее подробно рассмотрим.
Неаккуратная конфигурация правил исходящих звонков
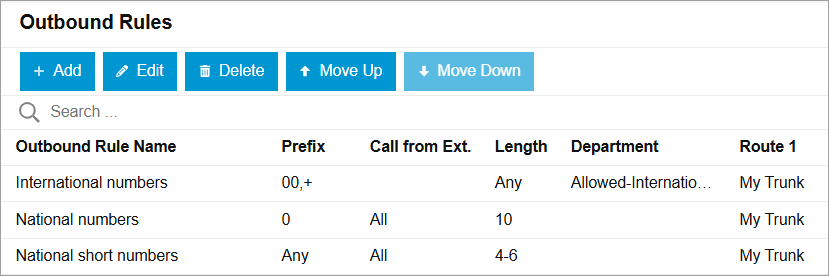
Обратите внимание на слишком “демократичные” исходящие правила 3CX. Лучшая практика – иметь отдельные правила для международных и локальных номеров, причем международные направления должны быть максимально ограничены.
Интернациональный номер, в соответствии со стандартом ITU, в большинстве стран начинается с префикса + или 00. В некоторых странах, например, США, международный префикс 011. Поэтому следует создать исходящее правило именно с вашим международным префиксом “00,+” и тщательно продумать, какие пользователи или группы смогут его использовать. Их нужно явно перечислить в правиле через тире или запятую.
А локальные номера в большинстве стран начинаются с префикса 0 либо имеют фиксированную длину. Эти параметры также можно использовать в исходящих правилах.
Список разрешенных стран
Во-вторых, список разрешенных кодов стран на странице “Security” должен быть строгим и адаптированным к потребностям каждого клиента. Категорически не рекомендуется включать все страны для удобства или с мыслью о последующей настройке. По умолчанию, в целях снижения телефонного мошенничества, список ограничен страной, в которой установлена АТС 3CX.
Таким образом, при наборе международного номера система проверяет наличие соответствующего исходящего правила. Кроме того, перед пропуском вызова проверяется, разрешен ли код страны.
Важно соблюдать осторожность при наборе международных номеров в немеждународном формате. Некоторые провайдеры позволяют набирать международные номера без начального кода выхода, например, номер 33123456789 будет соединен с Францией. Если это так, потребуется проверить настройки у VoIP-провайдера и соответствующим образом скорректировать правила.
Замечание про американских операторов
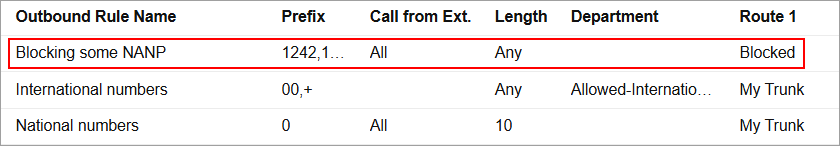
В-третьих, аналогичная ситуация наблюдается с планом нумерации NANP, который часто используется в мошеннических схемах для звонков на Карибские острова. Все американские провайдеры разрешают звонки на эти территории как на местные телефонные коды. Например, можно позвонить в Доминиканскую Республику по номеру 18091234567. При этом номер не будет проверен по списку разрешенных стран, так как интерпретируется как местный. Однако номера +18091234567 и 01118091234567 будут заблокированы, если код страны запрещен.
Чтобы справиться с этим, поверх всех остальных правил необходимо добавить исходящее правило. В качестве критерия Prefix нужно указать список блокируемых территорий NANP через запятую, а для маршрутов оставить все поля пустыми.
Несколько последних линий защиты
Наконец, существуют дополнительные средства контроля для борьбы с телефонным мошенничеством. Панель управления пользователя многих VoIP-провайдеров, при наличии, должна быть настроена следующим образом:
- Ограничения по странам должны соответствовать ограничениям в 3CX
- Максимальное количество разрешенных одновременных исходящих вызовов
- Кредитные лимиты, предотвращающие неограниченное автоматическое пополнение
- Уведомления по электронной почте / Блокировка учетной записи после обнаружения подозрительной активности вызовов
Следите за следующим эпизодом и, вкратце… Не будьте «ТЕМ САМЫМ» парнем!
Что делать в случае получения оповещения о безопасности от программного обеспечения EDR/Antivirus?
Сообщите о проблеме поставщику антивируса. Как только отчет поставщика (Antivirus Vendor Report) станет доступен, поделитесь им, заполнив контактную форму и выбрав опцию Security & Data Protection.
При наличии партнера 3CX, немедленно сообщайте ему обо всех отчетах и оповещениях о безопасности.
Будем рады получить комментарии на эту тему!

 Copyright © 2025