


Это четвертая, заключительная, статья нашей серии про защиту вашей системы 3CX. В предыдущей статье мы дали 4 важных совета по безопасности АТС. А вы этой статье мы расскажем, как мониторить сервер АТС и анализировать полученную информацию. Мониторинг сервера быстро и эффективно выявляет попытки вторжения в систему.
Уведомления на e-mail о подозрительной активности
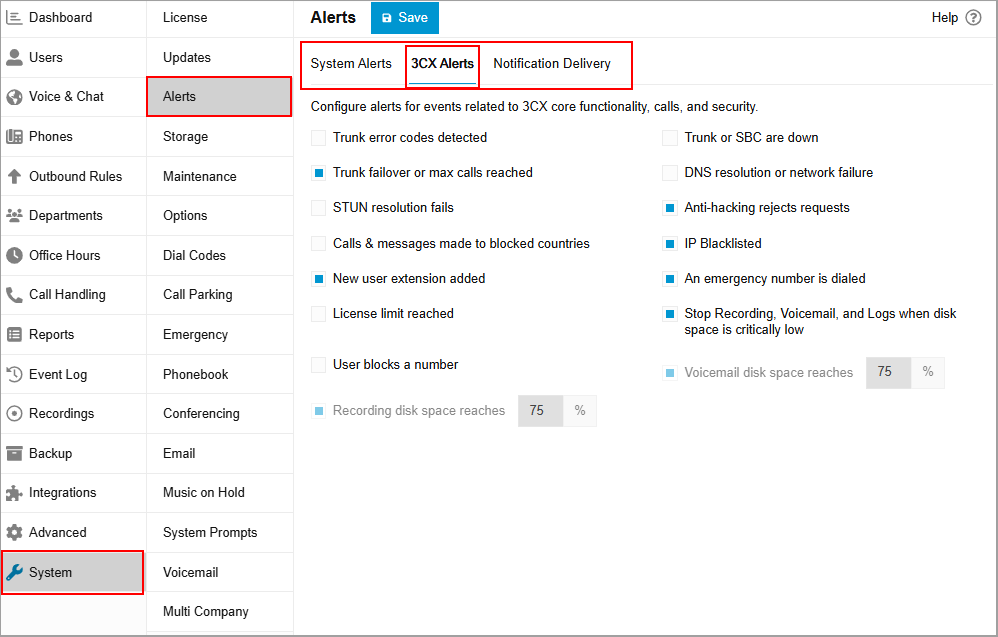
Во‑первых, в системе 3CX предусмотрены различные e-mail уведомления, которые позволяют мониторить АТС в реальном времени. Они позволяют администраторам оперативно получать информацию о подозрительных событиях, связанных со звонками или безопасностью. Рекомендуем включить эти уведомления и указать несколько e-mail адресов администраторов через запятую. Настройки уведомлений находятся в разделе “System” > “Alerts”.
В таблице ниже приведено краткое описание того, о чём сообщает каждое письмо о событии.
| НАЗВАНИЕ СОБЫТИЯ В E-MAIL | ОПИСАНИЕ СОБЫТИЯ |
|---|---|
| Аварийное переключение транка, либо достигнуто максимальное количество вызовов через транк | Реальное число вызовов превысило параметр, указанный в поле транка “Количество одновременных вызовов” |
| Транк / провайдер ответил за запрос кодом ошибки | Вызов отклонен, например, оператором связи |
| Достигнуто предельное количество одновременных вызовов для данной лицензии | Пользователи делают слишком много одновременных вызовов |
| IP адрес попал в черный список | IP-адрес заблокирован сервером АТС из-за постоянных попыток регистрации с неверными учетными данными |
| Запросы отклоняются/блокируются модулем Антихакинга из-за обнаружения проблем с безопасностью | IP-адрес был заблокирован после оправки слишком большого количества запросов (флуд/DoS) |
| Вызов и/или сообщение в запрещенную страну | Пользователь пытался набрать международный номер с префиксом неразрешенной страны |
Мониторьте ваш сервер – журнал аудита
Во‑вторых, журналы аудита, которые были введены ещё в версии V18, в V20 включены постоянно. Они позволяют отслеживать каждое изменение, внесённое в АТС через консоль администратора любым пользователем с правами администратора. Каждая запись содержит отметку времени, имя пользователя, IP‑адрес источника и подробности изменения с указанием значений до и после.
Периодически просматривайте его на предмет необычных изменений. Содержимое также можно экспортировать в CSV формат.
Примеры реальных вторжений
Хотелось бы поделиться реальной статистикой угроз, чтобы вы понимали серьезность ситуации. Наш отдел безопасности изучил 255 успешных атак на АТС за последние 4 года. С одной стороны, вроде бы немало, но давайте учитывать общее количество установленных систем.
В данный момент в мире работает примерно 600,000 систем.
255 (взломов) /350,000 (установок) *100 = 0.07 % систем взломано.
Иными словами, пострадала всего 1 система из 1400.
То есть, 99.93% наших систем взломать не удалось – и это действительно повод для гордости!
С тех пор мы ещё больше усилили систему и добавили множество новых функций безопасности.
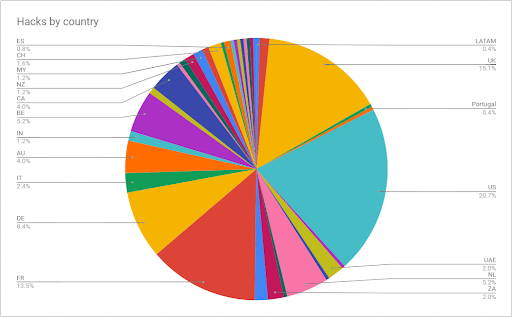
Успешные взломы в разных странах
- США (21%)
- Великобритания (15%)
- Франция (13%)
- Германия (8%)
- Бельгия (5%)
Общее количество взломов, зафиксированное в течение года
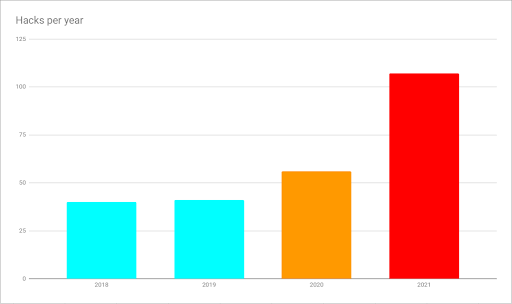
Как видите, к сожалению, это была растущая тенденция. В 2021 году наблюдался экспоненциальный рост числа хакерских атак. Пандемия COVID и другие глобальные кризисы часто играют на руку хакерам. Эта тенденция сосредоточила наши усилия, и с вашей помощью мы её успешно сдерживаем!
Волнуетесь? Мы готовы помочь.
Если вы стали жертвой телефонного фрода или взлома АТС, либо вас беспокоят вопросы безопасности, откройте заявку в службу поддержки или обратитесь в нашу команду по работе с клиентами.
Если у вас есть подозрение в утечке конфиденциальных данных, напишите нам на [email protected]
Что делать в случае получения оповещения о безопасности от программного обеспечения EDR/Antivirus?
Сообщите о проблеме поставщику антивируса. Как только отчет поставщика антивируса (Antivirus Vendor Report) станет доступен, отправьте его нам, заполнив данную контактную форму, выбрав опцию Security & Data Protection.
Если у вас есть партнёр 3CX, незамедлительно передайте ему все отчёты или уведомления о безопасности.
Итак, вы прочитали нашу серию из четырёх частей с множеством советов и подсказок… Не повторяйте ошибок “того самого парня”!
Дополнительная информация
Не станьте жертвой хакеров – 1. Сложные учетные данные
Не станьте жертвой хакеров – 2. Неавторизованные звонки
Не станьте жертвой хакеров – 3. 4 главных совета по безопасности АТС
Заходите на наш форум и делитесь своим мнением!

 Copyright © 2025