


Ключевые шаги по обеспечению безопасности доступа, сетевой инфраструктуры, конечных устройств, резервных копий и системного мониторинга.
Усиление безопасности — это больше, чем просто одна настройка. В 3CX V20 защита охватывает доступ пользователей, консоль администратора, правила брандмауэра, SIP- и медиатрафик, конечные устройства, обновления, резервное копирование и мониторинг.
Лучший подход — сначала сократить ненужные точки воздействия, защитить доступ к системе, а затем сделать безопасность частью повседневного управления АТС.
Используйте этот чек-лист, чтобы проверить ключевые области вашего развертывания 3CX и определить, где могут потребоваться дополнительные меры контроля.
Защита учетных данных и прав администратора
Учетные данные АТС предоставляют доступ к корпоративным коммуникациям и должны защищаться соответствующим образом. Используйте уникальные учетные данные для владельцев системы, администраторов и пользователей, а также пересматривайте права доступа при любых изменениях в штате или обязанностях сотрудников.
Храните административные учетные записи отдельно от повседневных аккаунтов для звонков, отключайте неактивных пользователей и регулярно проверяйте, кто имеет право управлять пользователями или заходить в консоль администратора.
Файлы автонастройки (провижининга), QR-коды, учетные данные SIP и PIN-коды голосовой почты также относятся к конфиденциальной информации. Изменение параметров аутентификации SIP, провижининга или реквизитов устройств может потребовать повторной автонастройки телефонов и приложений, поэтому планируйте эти изменения заранее.
Используйте SSO и ограничьте доступ к консоли
Если ваша организация уже использует учетные записи MS365 или Google с двухфакторной аутентификацией (MFA), технология SSO поможет избежать хаоса с паролями и переведет аутентификацию АТС под единый центр управления доступом.
SSO меняет только способ аутентификации администратора, в то время как роли 3CX по-прежнему определяют доступный ему функционал. Прежде чем сделать SSO основным способом входа, проверьте привилегии и убедитесь в наличии проверенного резервного способа восстановления доступа.
Вы можете дополнительно ограничить точки входа с помощью ограничений консоли (Console Restrictions). Ограничьте доступ к консоли администратора только доверенными публичными IP-адресами, защищенными VPN или сетями, которые реально используют администраторы. Перед применением ограничений убедитесь, что ваш текущий административный IP-адрес внесен в список разрешенных, чтобы избежать случайной блокировки.
Ограничения консоли и черный список IP (IP Blacklist) служат разным целям: ограничения консоли контролируют, откуда администраторы могут войти в систему, тогда как черный список IP-адресов разрешает или отклоняет сетевой трафик и работает совместно с глобальным черным списком IP-адресов 3CX (3CX Global IP Blacklist). Используйте записи белого списка (Whitelist) с осторожностью, так как трафик из белого списка обходит проверки системы защиты от взлома.
Защита сети, голосового трафика и конечных устройств
Для локальных (On-Premise) и развертываний в собственном облаке брандмауэр является частью периметра безопасности АТС. Открывайте только те порты для сигнального трафика SIP, медиатрафика RTP, HTTPS и туннеля, которые необходимы для вашей конфигурации и SIP-провайдера. В рамках проверки сети:
- Используйте поддерживаемый FQDN и правильно настройте внутренний и внешний DNS
- Настройте Split DNS, если внутренним клиентам необходимо использовать тот же FQDN
- Отключите SIP ALG и другие функции обработчиков SIP, которые перезаписывают сигнальный трафик
- Запускайте Проверку брандмауэра 3CX (3CX Firewall Checker) после первичной настройки и любых изменений в сети
- Используйте сетевые списки контроля доступа (ACL), чтобы ограничить доступ между АТС и непрофильными конфиденциальными сетями.
Зоны ответственности различаются в зависимости от типа развертывания. Администраторы систем на собственном хостинге отвечают за операционную систему, брандмауэр, DNS, сегментацию сети и доступ из публичных сетей. Использование хостинга 3CX сокращает объем инфраструктуры под прямым контролем администратора, однако управление учетными данными, ролями, конечными устройствами, интеграциями и операционной безопасностью остается на вашей стороне.
Шифруйте SIP и защищайте конечные устройства
Если это поддерживается на всем сквозном маршруте вызова, используйте Secure SIP с TLS для сигнального трафика и SRTP для голосовых данных. На уровне добавочного номера режим SRTP можно установить в значение Включено, когда защищенный и незащищенный RTP должны сосуществовать, или Принудительно — после того как все конечные устройства на маршруте вызова будут протестированы.
Защита конечных устройств не менее важна. Поддерживайте актуальность прошивок телефонов, защищайте веб-интерфейсы и учетные данные аппаратов и избегайте публикации интерфейсов управления в интернет. Планируйте повторный провижининг каждый раз при сбросе учетных данных добавочных номеров, файлов автонастройки или QR-кодов.
Встроенные механизмы защиты от взлома 3CX способны выявлять неудачные попытки аутентификации и вредоносную активность, автоматически блокируя источники атак. В рамках регулярных проверок безопасности проверяйте настроенные пороги защиты, Автоматический глобальный черный список IP-адресов и журнал активности блокировок.
Безопасность как часть повседневной эксплуатации АТС
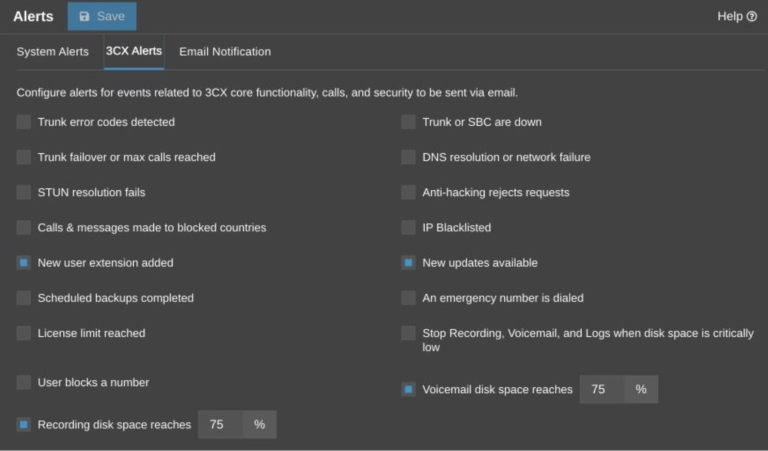
Усиление защиты также зависит от того, что происходит после развертывания. Поддерживайте АТС и используемую платформу в актуальном состоянии, храните защищенные резервные копии и регулярно проверяйте возможность реального восстановления системы. Практичный процесс восстановления должен включать:
- Защищенное хранилище резервных копий и ответственного за восстановление сотрудника;
- Регулярное тестирование процедуры разворачивания из резервной копии;
- Учетные записи хоста АТС, облака или гипервизора, SIP-провайдера, DNS и конечных устройств;
- Оценку воздействия изменений учетных данных, сертификатов или параметров провижининга.
Используйте системные оповещения (System Alerts) и оповещения 3CX (3CX Alerts) для событий, требующих немедленного вмешательства: блокировок защиты от взлома, сбоев сети или DNS, отключения транков или SBC, наличия обновлений, статуса резервного копирования и нехватки места на диске. Настройте отправку оповещений на почтовый ящик, который поостооянно мониторится, или в операционный чат с назначенным ответственным.
Для организаций, использующих SIEM или централизованные платформы мониторинга, функция 3CX Remote Syslog позволяет пересылать операционные события, инциденты безопасности и аудит во внешний сборщик Syslog. Это позволяет анализировать ошибки аутентификации, заблокированные IP-адреса, события политик и действия администраторов в едином контуре безопасности компании.
Сохраняйте доступность локальных журналов аудита, а также определите правила хранения и контроля доступа для событий безопасности, передаваемых во внешние системы.
Присоединяйтесь к обсуждению
Присоединяйтесь к обсуждениям 3CX на наших форумах для партнеров или клиентов. Подписывайтесь на нас в X и LinkedIn, чтобы быть в курсе последних новостей и релизов.

 Copyright © 2025