


Отправляйте системные события, события безопасности и журналы аудита 3CX напрямую на любой сервер Syslog.
Для крупных предприятий, регулируемых отраслей и любых организаций, использующих центр управления безопасностью (SOC), хранения событий телефонной системы только на самой АТС больше недостаточно:
- Структуры соответствия требованиям требуют централизованного логирования
- Аудиторы требуют отслеживаемости
- Команды SOC требуют видимости в реальном времени
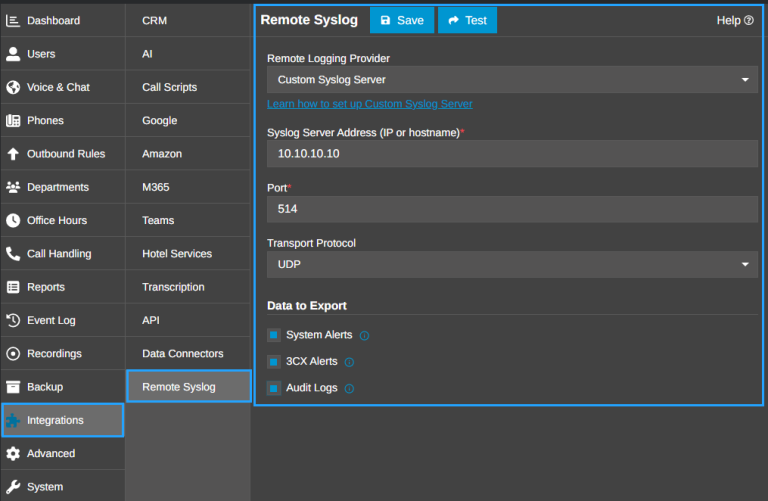
Поэтому 3CX теперь включает функцию удаленного логирования Remote Syslog — встроенную возможность, которая безопасно пересылает ключевые события АТС на выбранную внешнюю платформу сервера Syslog.
Эта функция была разработана специально для системных администраторов, ИТ-специалистов или руководителей по информационной безопасности, ответственных за развертывание 3CX и стремящихся к соответствию стандартам ISO 27001, SOC 2, PCI DSS или HIPAA. Читайте далее, чтобы узнать всю необходимую информацию.
Почему логирование Remote Syslog имеет значение
3CX хранит все операционные, системные события и события аудита во внутренней базе данных. Для небольших развертываний это отлично подходит. Однако для предприятий, связанных более строгими нормативными требованиями или внутренними политиками, журналы должны храниться централизованно, быть защищенными от несанкционированного доступа и непрерывно контролироваться.
Логирование Remote Syslog в 3CX разрабатывалось с учетом четырех основных целей:
- Удаленное логирование корпоративного уровня, соответствующее стандартам, которое интегрируется в существующие инструменты.
- Централизованный мониторинг безопасности через системы SIEM/SOC, такие как Splunk, Graylog, QRadar, Wazuh, Elastic, или любой сборщик Syslog, соответствующий стандартам RFC.
- Снижение уязвимости АТС за счет удаления конфиденциальных журналов из локального хранилища и их передачи за пределы системы.
- Готовность к аудиту, проведение расследований и операционная видимость для команд по соблюдению нормативных требований.
Короче говоря: телефонная система теперь напрямую интегрируется со стеком безопасности — нативно, надежно и по стандартному отраслевому протоколу.
Что логируется
При включении Remote Syslog выбираются конкретные категории событий для переадресации:
- System Alerts: уведомления о работоспособности, производительности и состоянии системы от самой АТС.
- 3CX Alerts: события, связанные с безопасностью, такие как неудачные попытки аутентификации, заблокированные IP-адреса и нарушения политик.
- Audit Logs: административные действия, выполненные в консоли администратора 3CX, идеально подходящие для отслеживания изменений и подотчетности.
Более того, каждую категорию можно переключать независимо, поэтому передаются только те данные, которые действительно необходимы.
Получите максимум от развертывания 3CX
Пользовательское удаленное логирование Syslog — это небольшая опция, которая дает огромный эффект: она объединяет АТС 3CX в единую структуру мониторинга и соответствия требованиям с остальным корпоративным стеком.
- Для партнеров, управляющих развертываниями клиентов, это мощный ответ на вопрос “Как обрабатывается логирование АТС?“, который возникает при каждом обсуждении корпоративных внедрений.
- Для внутренних ИТ-команд и команд безопасности это еще одна система, которая теперь находится внутри системы управления информацией и событиями безопасности (SIEM).
Разверните решение, направьте его на сборщик, а аудиторы и команда SOC сделают все остальное.
Присоединяйтесь к обсуждению
Присоединяйтесь к обсуждению 3CX на специализированных форумах для партнеров или клиентов. Следите за нами в X и LinkedIn, чтобы быть в курсе последних новостей и выпуска новых функций.

 Copyright © 2025